多数企业的资料泄露风险,并非来自外部攻击,而是内部权限管理混乱。全员共用一套文件访问权限,新老员工、外包人员都能随意查看、下载、转发核心资料。客户台账、核心技术方案、内部财务文件毫无防护,细微的操作疏忽,就可能引发严重的数据安全问题。企业文档管理系统,通过分级权限机制,从内部筑牢资料安全防线。
很多企业管理员都有真实困扰:企业文档怎么设置不同人员权限。传统文件夹共享模式权限单一,只能全开或全关。没办法根据岗位、部门区分访问范围,涉密资料和普通办公文件无差别开放,内部安全漏洞长期存在。
粗放的权限管理,会滋生很多隐性风险。员工离职前批量备份核心文件、跨部门随意调取涉密资料、对外误转发内部文档,这些场景都无法提前拦截,事后也难以追溯具体责任人。
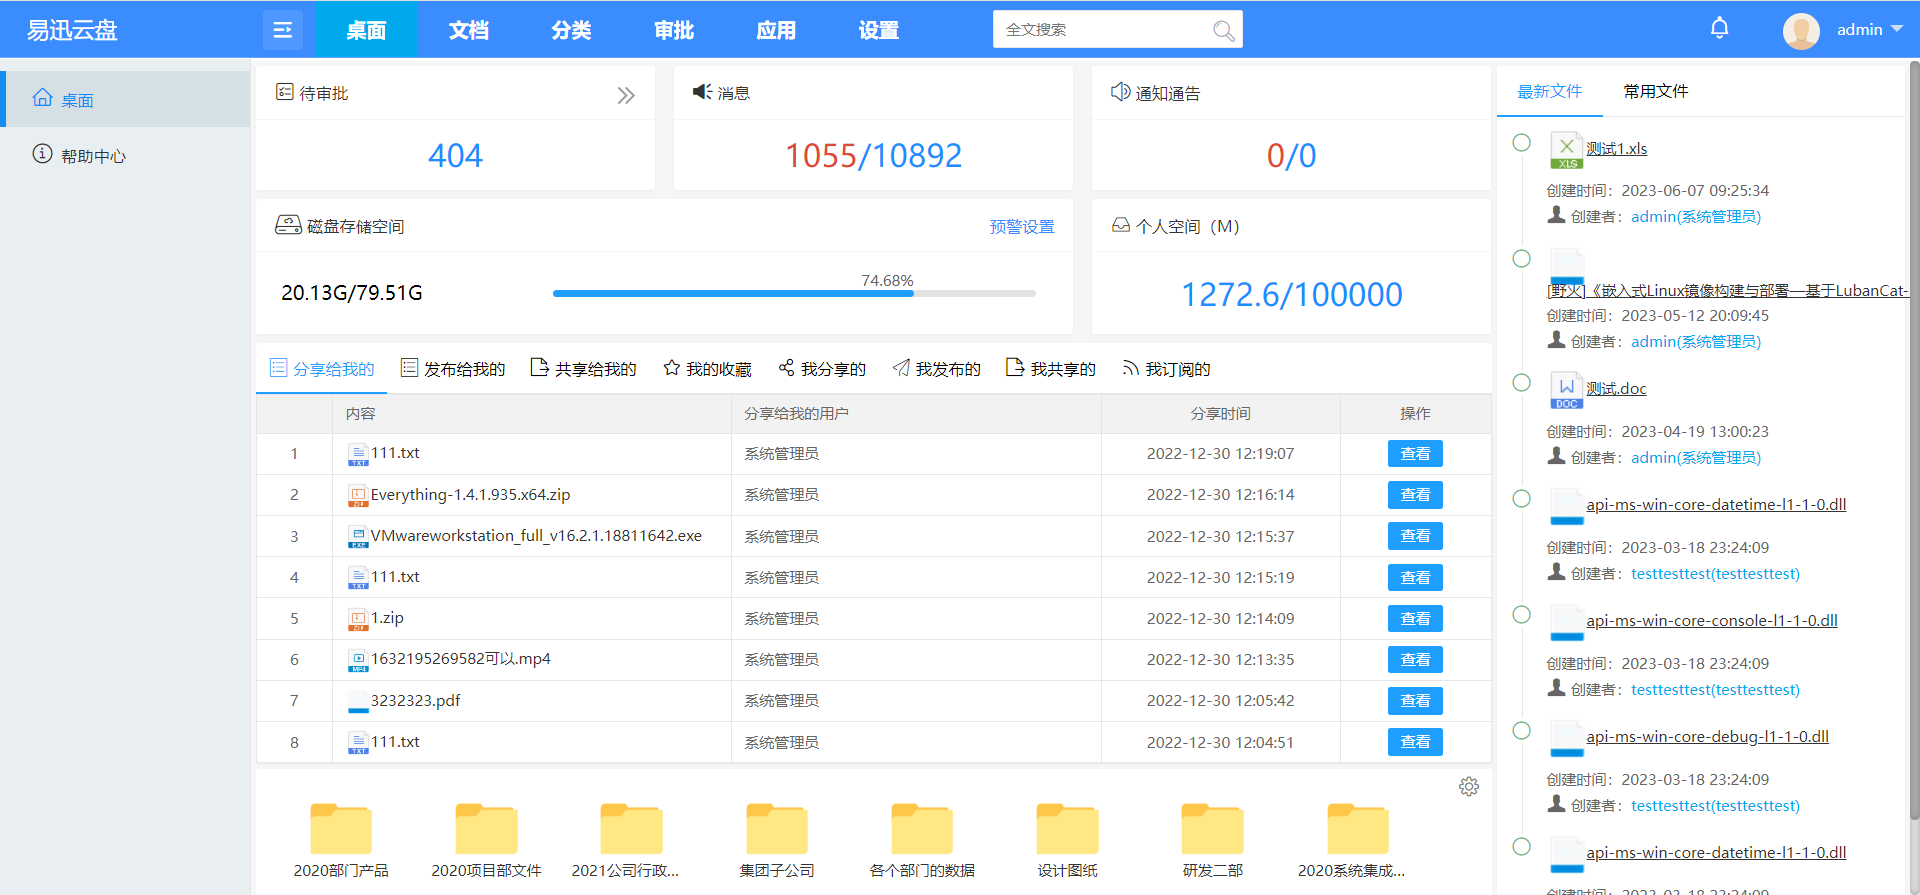
企业选型最关注安全落地:文档系统可以自定义访问权限吗。成熟的管理系统支持精细化权限拆分,可单独设置查看、预览、下载、转发、打印等操作权限。按部门、岗位、个人精准分配权限,做到岗责对应、资料可视可控。
很多人容易忽略临时人员的资料风险。项目外包、临时内勤、实习人员接入办公体系后,若无权限隔离,可直接接触企业核心数据,存在极大的资料外泄隐患。
不少中小企业会疑惑:小公司需要文档权限管控吗。小微企业人员流动更频繁,核心业务资料更集中。简单的权限隔离,就能规避绝大多数内部泄密风险,是性价比极高的数字化安全手段。
系统支持外发安全管控——可设置文件水印、过期自动失效、禁止二次转发,即便资料被带出内部系统,也能有效溯源、限制传播。
我们服务过多家科技、贸易企业,都踩过权限混乱的坑。全员开放文件权限,导致客户资料多次被私自外传,造成不小的业务损失。部署企业文档管理系统后,分级隔离核心资料,内部数据安全得到全方位保障。
企业数据安全的核心,是做好内部精细化管控。堵住权限漏洞,才能从源头规避资料泄露、滥用等风险。
针对企业文档权限混乱、内部资料易外泄、外发无管控等问题,我们可提供专属企业文档管理系统部署方案,搭建安全可控的内部资料管理体系。