多数企业内网文件安全隐患,并非来自外部网络攻击,而是内部权限管理混乱。通用内网共享工具大多采用全员开放权限,部门机密文件、普通办公资料无区分管控。全员可查看、下载、转发的模式,让核心业务数据随时存在外泄风险。内网私有企业云盘,依托内网闭环环境,搭建分级分权的文件管控体系,精准守住内部数据边界。
很多企业IT运维都有实操疑问:内网云盘可以按部门单独设置权限吗。普通内网共享文件夹权限模式单一,无法匹配企业组织架构。不同岗位、不同部门人员权限无法拆分,涉密资料被迫公开流转,形成难以规避的安全漏洞。
内部权限粗放管理的隐患,在中大型团队中尤为明显。新入职员工、外协人员、临时岗位人员,可随意浏览企业存量核心文件。人员离职、岗位变动时,极易出现私自拷贝留存资料的行为,企业很难提前防范。
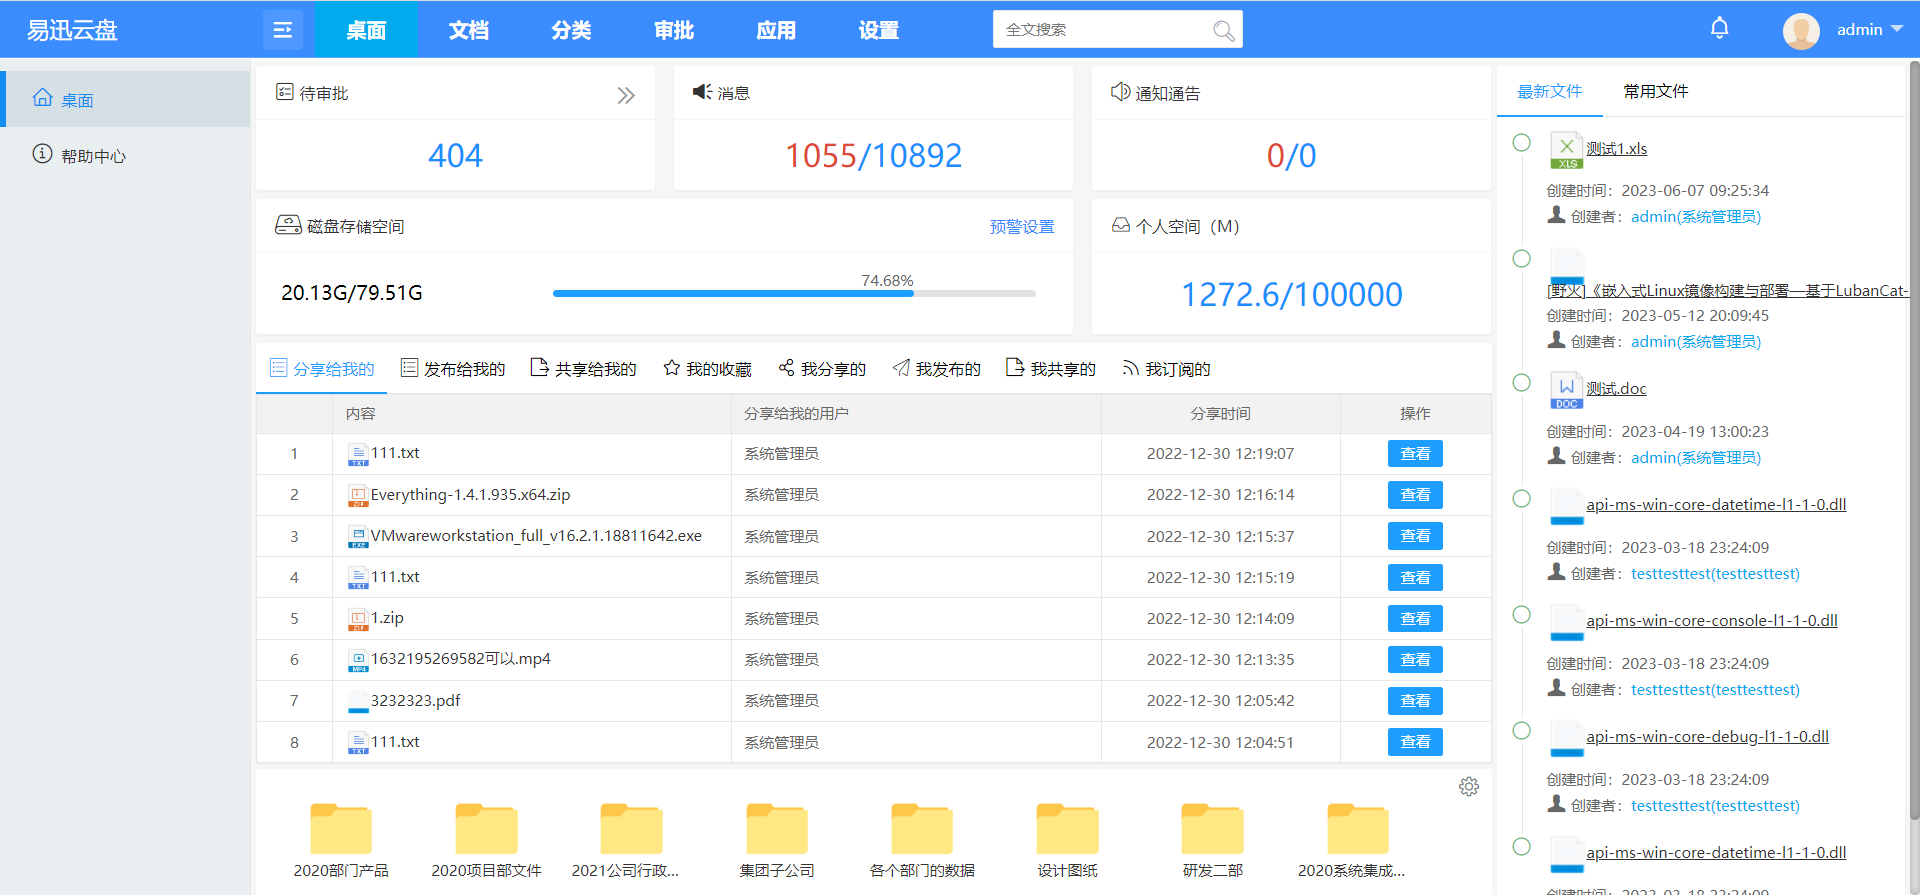
不少企业选型格外关注细节:内网私有云盘能限制文件外发拷贝吗。专属内网云盘支持精细化权限锁控,可针对单份文件、整个文件夹单独配置权限。能自由开启仅预览、禁止下载、禁止拷贝、禁止外链等权限,从终端杜绝文件私自流转。
单纯依靠制度约束员工操作,管控效果始终有限。口头规定、办公制度无法实时监控每一次文件操作,违规行为难以第一时间发现,出事之后也无完整溯源依据。
很多中小型企业都会疑惑:普通企业需要内网分级权限管理吗。不管企业规模大小,客户资料、项目方案、经营台账都是核心资产。细化的权限管控,能避免内部越权查阅、恶意拷贝,是成本最低的内网防护方式。
系统支持自定义多级权限分组——可适配管理层、内勤、外勤、外协人员等不同角色,做到核心资料专人可看、普通资料全员共享,兼顾办公协作效率与数据安全。
之前对接过一家机电研发企业,内部权限乱象问题十分突出。企业内网文件全员互通,研发图纸、核心工艺无权限隔离,曾出现跨部门盗用资料的情况。部署内网私有企业云盘后,完成全员分级授权,涉密资料单独隔离管控,彻底解决了内部数据管控难题。
内网数据安全的核心,在于精准管控、权责分明。摒弃粗放的全员共享模式,用分级权限细化文件流转规则,才能搭建真正安全的内网存储体系。
针对企业内网权限混乱、文件越权访问、资料管控难等痛点,我们可提供一站式内网私有企业云盘部署服务,按需搭建分级分权的内网数据管理方案。