企业内网数据泄密,多数不是外网攻击导致,而是源于日常最常见的U盘拷贝、私自外带文件行为。员工为了居家办公、临时存档,习惯性将图纸、合同、台账拷贝至私人U盘。设备丢失、转借他人、私自外泄,都会造成核心数据流失。内网文档管理系统,从内网源头管住文件外带行为,填补企业内网数据管控盲区。
很多企业IT管理员都有实操疑问:内网文档系统可以禁止U盘拷贝文件吗。传统共享文件夹没有任何设备管控能力,只要接入内网就能随意拷贝传输。专属内网文档系统可绑定内网设备权限,限制U盘读取、导出、拷贝操作,从终端锁住文件外泄通道。
U盘外带的隐性风险,很容易被企业忽略。很多员工觉得临时拷贝无伤大雅,但私人U盘大多无加密、无防护,一旦丢失或中毒,企业内部涉密资料会直接暴露,甚至被竞品恶意收集利用。
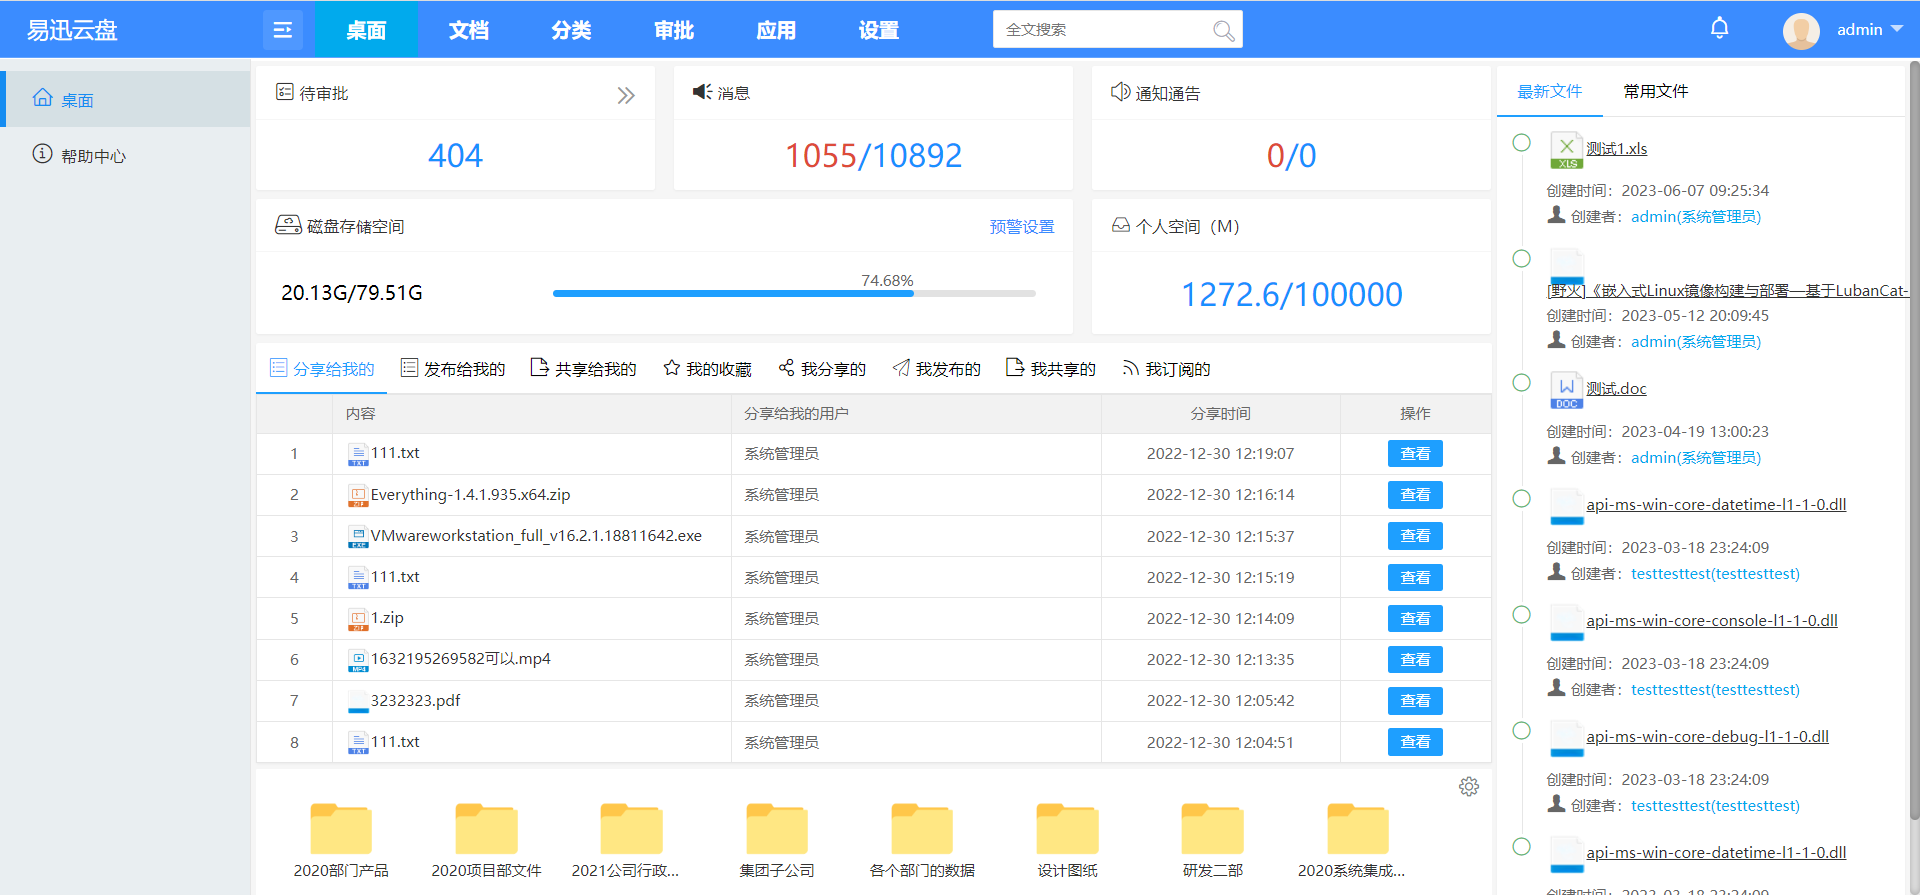
不少企业选型都会关注实操细节:内网文档能设置仅查看不下载吗。系统支持精细化权限划分,针对普通员工、临时人员、外协人员,可单独开放在线预览权限,关闭下载、另存、拷贝功能。既能满足办公查阅需求,又能守住数据底线。
很多单位依赖人工制度约束员工,口头禁止私带文件,却没有技术手段兜底。制度管控存在极大漏洞,很难实时监管每一次文件操作,违规拷贝行为防不胜防。
不少中小制造、工程企业都会纠结:内网文档管控有必要限制外设吗。这类企业核心资产集中在工艺图纸、项目标书、验收资料上,一旦外泄,直接影响竞标和生产优势。外设管控看似细微,却是守住企业核心竞争力的关键。
所有内网文件操作都会全程留痕——预览、访问、尝试拷贝、批量查看都会记录日志,可随时溯源操作人员与操作时间,方便企业事后核查、追责震慑。
之前对接过一家装备制造企业,U盘泄密踩坑经历极具代表性。企业无内网文档管控,员工频繁用U盘拷贝图纸外带,曾出现核心工艺资料外泄、竞品低价抢标的情况。部署内网文档管理系统后,严格限制外设拷贝,彻底杜绝了私自外带资料的乱象。
内网数据安全,靠制度约束远远不够。技术层面锁住外设端口、管控文件流转,才能形成长效、可靠的内网防护体系。
针对企业内网U盘泄密、文件私自拷贝、权限管控松散等痛点,我们可提供成熟的内网文档管理系统部署方案,搭建严密、省心、可溯源的内网数据安全体系。