很多企业文件泄密、资料误删、越权查看的问题,根源不在于员工操作问题,而是权限管控过于粗放。传统共享文件夹、公用云盘大多是全员开放式权限,无法按岗位、按项目区分访问范围。私有化部署企业云盘,最大的落地优势之一,就是可以根据企业组织架构,搭建颗粒度极细的文件权限体系,从源头规避内部数据风险。
不少企业IT负责人都有实操疑问:私有化云盘可以按岗位单独设置权限吗。公有云网盘大多权限模板固定,可调空间很小,很难贴合企业个性化架构。私有化部署模式支持完全自定义权限规则,不管是普通员工、部门主管还是管理层,都能匹配专属的文件查阅、编辑、下载权限。
线下落地多年发现,多数中小企业的权限管理都处于“一刀切”状态。全员可以查看、转发、修改核心文件,没有任何岗位区分。一旦出现新人误改项目资料、外勤私自拷贝客户台账的情况,没有任何管控手段,对项目型、技术型企业来说隐患极大。
很多管理者也很关心:私有化部署云盘能否限制文件私自外发。这是通用存储工具很难实现的功能。私有化云盘可开启外链管控、拷贝限制、水印溯源等功能——涉密文件禁止下载和转发,对外协作文件可设置时效链接,杜绝资料无限流转外泄。
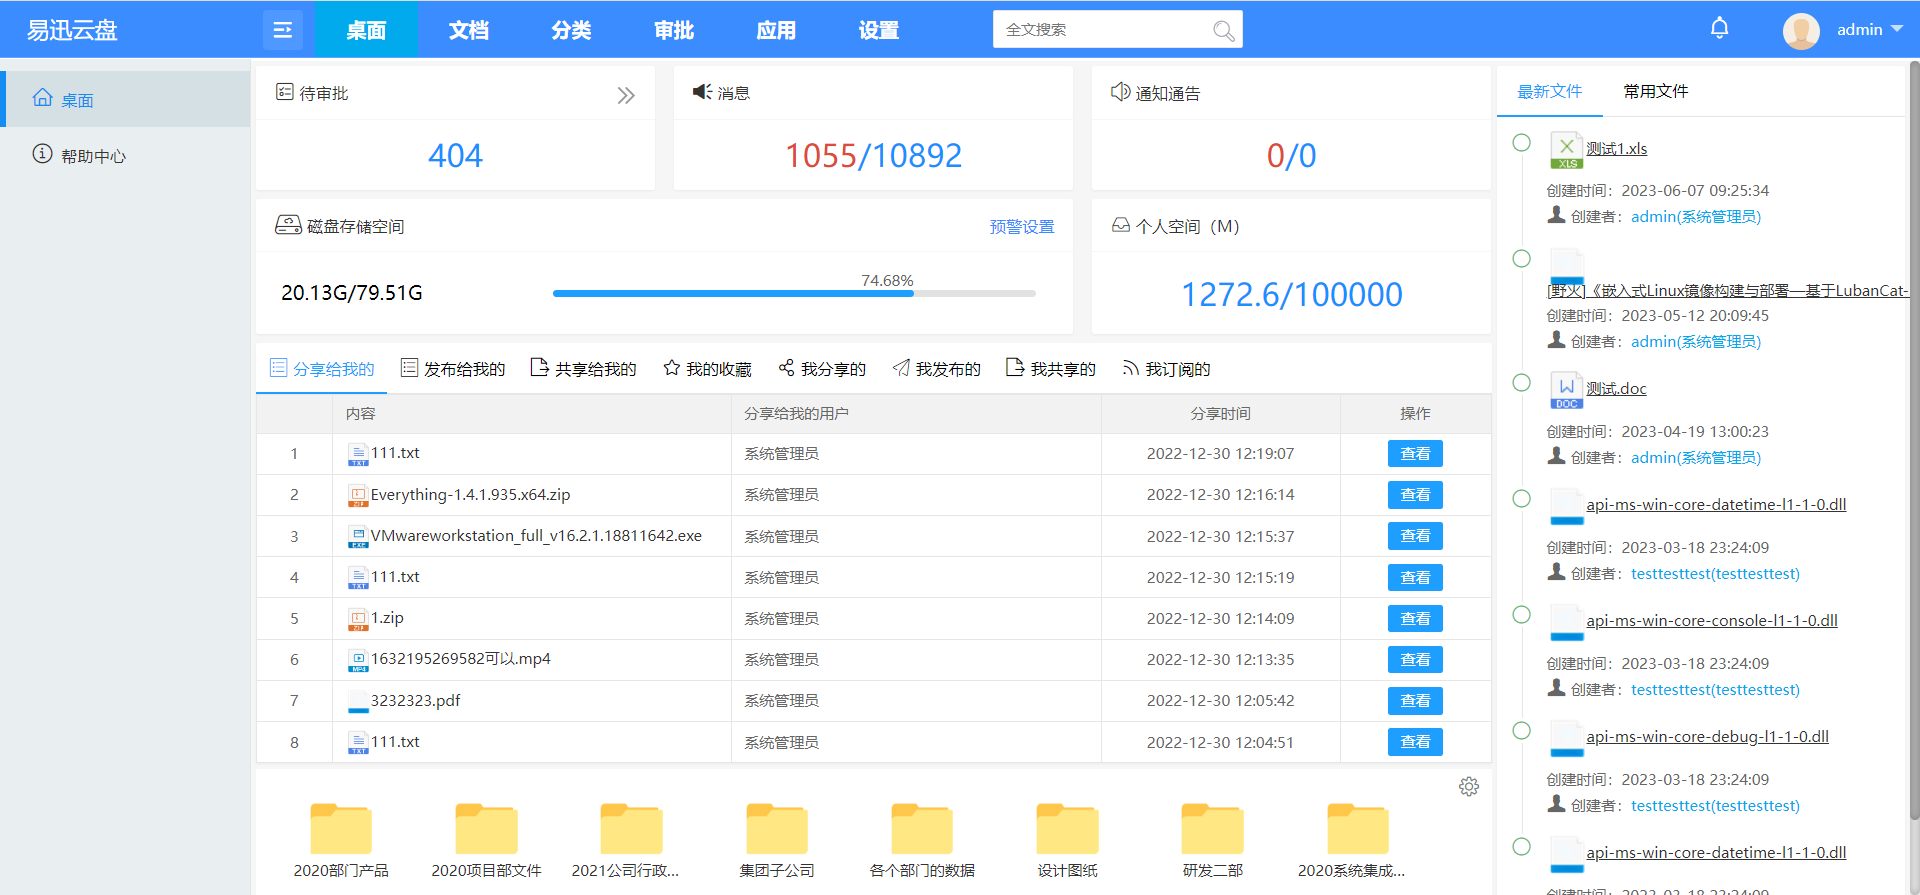
权限管控不只是单纯限制操作,更能适配企业灵活的协作场景。比如项目临时小组,可单独开通临时共享空间,项目结束即刻回收权限;财务、技术等涉密部门,可完全隔离内网文件,杜绝跨部门越权访问,兼顾协作效率与数据安全。
很多企业选型容易踩坑:私有化云盘权限配置复杂好维护吗。成熟的私有化部署方案,支持批量授权、分组管理,一次设置长期生效。不用逐个账号繁琐配置,日常运维难度低,普通企业IT人员即可独立完成维护工作。
公有云的权限短板,是很多政企、实体企业放弃通用网盘的关键原因。数据托管在第三方平台,权限规则由平台定义,企业无法自主微调,遇到特殊保密需求完全无法适配,很难满足精细化的内部管控需求。
之前对接过一家机械研发企业,权限乱象的踩坑经历很典型。企业此前使用普通共享盘,全员可查看工艺图纸。曾出现离职员工带走核心图纸、新人误删老旧工艺资料的问题。部署私有化企业云盘后,分部门、分岗位细化权限,资料访问全程留痕,彻底解决了内部权限失控问题。
企业文件安全管理,靠制度约束远远不够。精细化的权限体系,才能真正管住每一次文件操作,让数据流转可控、可查、可追溯。
针对企业文件权限混乱、越权访问频发、外发管控难等问题,我们拥有丰富的落地经验。可根据企业组织架构与保密需求,定制私有化部署企业云盘方案,搭建精细化、易运维的文件权限管控体系。