聊到企业文件管理,不少IT主管一肚子苦水。给各部门开了公有云会员,结果合同文件被误分享到外部,研发图纸说删就删——查都没法查。也难怪,最近后台总收到这类搜索疑问:“内网私有云盘数据安全吗”“内网云盘怎么搭建才能彻底防泄密”。其实啊,这里面水挺深,不是随便搭一套就能高枕无忧。从我们经手的案例看,80%的数据泄露不是黑客多高明,而是内部权限混乱。想靠一套真正隔离内外网的企业数据安全私有云盘方案堵住口子,得先承认——单纯装个软件根本不够。
说直白点,私有云盘和公有云盘最大的区别,不是容量,而是控制权。公有云的文件到底在谁服务器上?服务商说删就删,限速让你下载到崩溃(别问我是怎么知道的)。内网私有企业云盘部署在你自家机房或私有云上,数据流向一清二楚。公有云看似方便,真遇上员工误删核心文件夹,恢复靠运气;私有云盘秒级回滚任意历史版本,后悔药管够。有些技术团队图省事,用开源工具架一套,端口直接映射公网,等于给攻击者留了后门。真正可靠的内网私有云盘,必须做到全链路不暴露于互联网——除非走国密加密隧道——并且所有操作生成不可篡改的审计日志。日志里能精确到谁、什么时间、从哪个IP、预览还是下载了哪个版本的文件,事后追溯不用扯皮。别觉得这是吹毛求疵,以前有客户因为缺日志,核心算法被离职员工拖走,连官司都打不赢。
所以内网私有云盘的审计不能只是“记录”,得做到防篡改和水印溯源——当你用全文检索瞬间定位到泄密截图源自哪台设备,就明白这功能有多救命。顺便提一句,很多人搜“企业内部文件共享软件”,以为共享权限设好了就行,可你真试过就知道,共享文件夹权限一多必乱,销售能看到财务报价表的事还少吗?颗粒度做到文件级的内网私有云盘权限管控,让该看的人看,不该碰的人连预览小图都见不着,才是避免误操作泄密的核心。权限还得能按部门、角色自动继承,离职自动回收,不靠人盯。比起公有云里文件夹一锅粥,这才是企业该有的样子。
那你可能会问,这样一套内网私有企业云盘,搭建成本是不是天价?跟多年前动辄十几万的NAS加定制系统比,现在软硬一体方案几千块就能起步,还能按需扩展。坑在哪儿?有些服务商宣称“永久授权”,可后续的漏洞修补、客户端适配又要按年付费——前期不问清楚,后期预算翻番。还有那种只卖授权不管部署的,IT自己折腾一周,最后效果还不如共享文件夹。企业数据安全私有云盘方案真正省心的,是打包了运维和应急响应,出状况一个电话有人兜底。其实预算这块,很多中小企业栽在隐性成本上。软件授权看着便宜,但服务器、带宽、后期巡检加起来,三五年的总拥有成本反超品牌一体机。
另一个容易被甩在脑后的,是移动办公体验。不少员工抱怨,内网私有云盘必须在公司才能用,带回家还得拨VPN,卡得想砸电脑。现在靠谱的私有云盘都内置安全网关,手机扫码就接入内网文件,不直接暴露端口。配合沙箱隔离,在个人设备上看图纸不会留痕——兼顾安全与便利。这可不是鸡肋功能,直接决定系统会不会被全员弃用,毕竟大家早就习惯了微信传文件的速度。
试用的坑也别踩——很多厂商演示环境在公网,流畅得不像话,一部署到内网,混合网络环境下卡壳,打印、离线访问全是问题。所以一定要在实际内网环境跑一遍,上传百G级文件夹,模拟并发下载,才知道水有多深。
说到底,内网私有企业云盘已经不再是只有大厂才玩得起的重型武器。抓住“真物理隔离”“细权限”“全审计”这三个硬杠杠,别被低价营销带偏,就能躲开深坑。部署之后别忘了定期做灾难恢复演练,万一碰上勒索,能快速回滚比付赎金体面得多。想看实际落地方案?不妨直接约个演示,感受下权限面板的颗粒度,比听一堆概念管用。
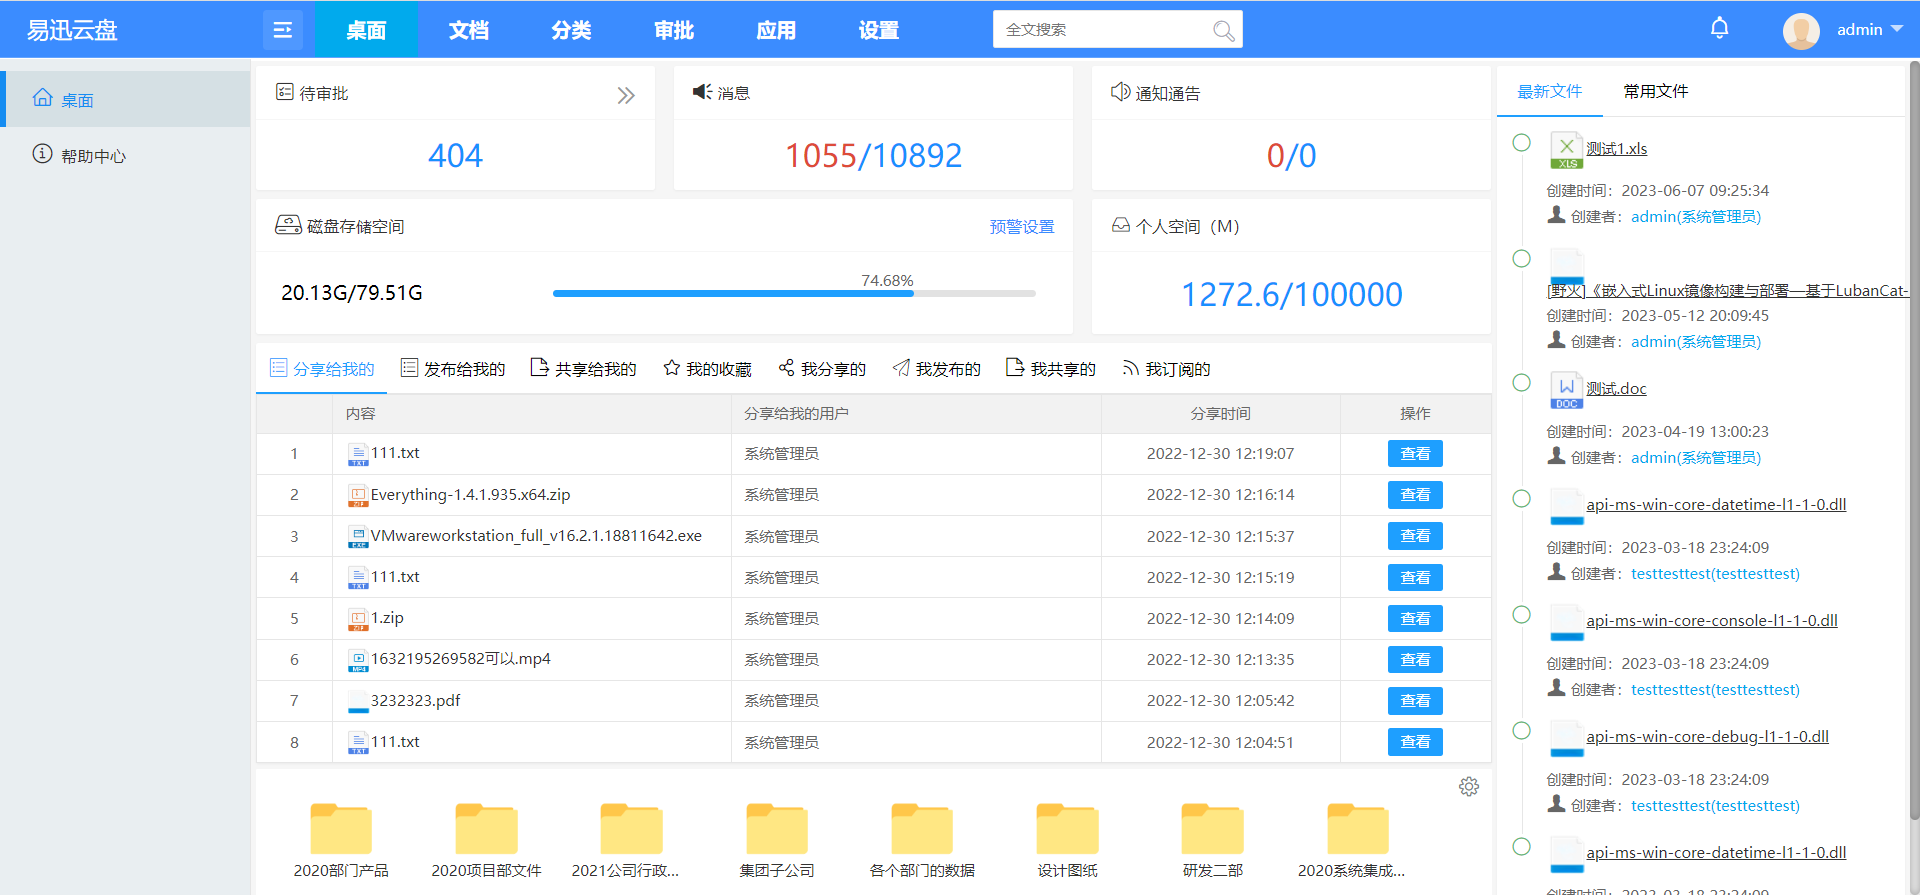
对 易迅云盘 感兴趣,可免费体验产品。
立即体验热门文章

